
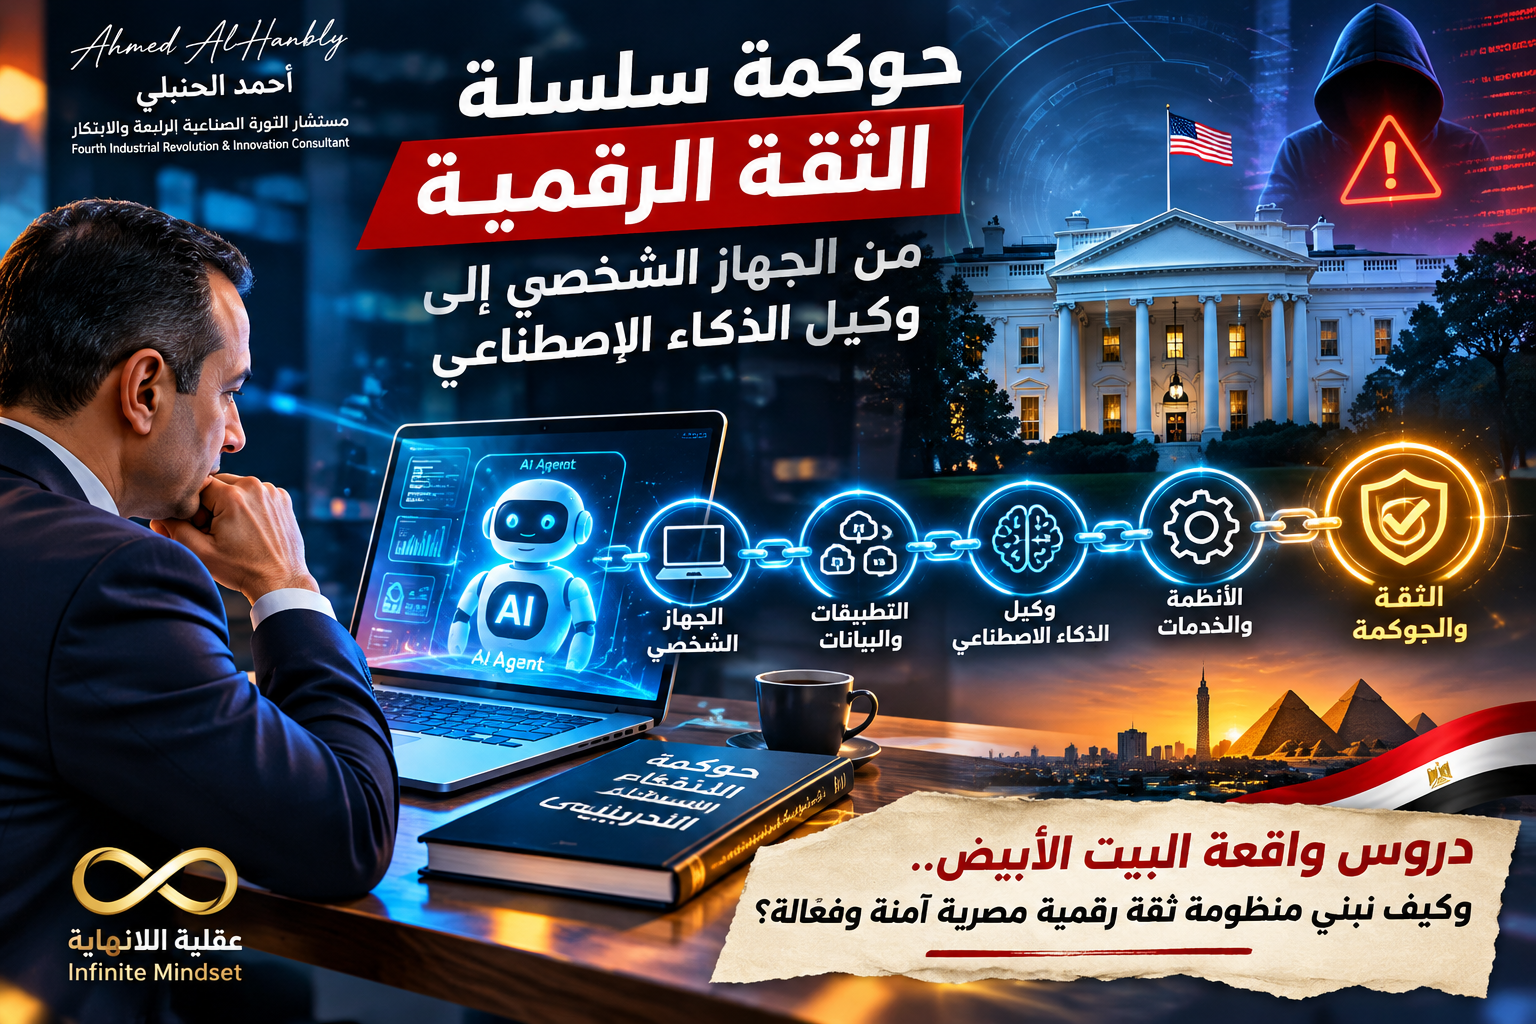
هل يمكن أن يتحول جهاز موظف داخل مؤسسة استراتيجية إلى مصدر خطر رقمي دون علم صاحبه؟
في 4 نوفمبر 2026، نشرت Layer3 Intel تقريرًا بعنوان «Residential Proxies Detected on White House Network»، عرضت فيه نتائج رصد نشاط لخدمات بروكسي سكني عبر عناوين إنترنت مرتبطة بشبكة المكتب التنفيذي للرئيس الأمريكي. ووفقًا لما ذكره التقرير، شمل الرصد 236 عملية خروج عبر ستة عناوين IP، مع ظهور 28 خدمة بروكسي خلال فترة التحليل.
هذه المؤشرات تستحق الانتباه، لكنها لا تثبت وقوع اختراق للبيت الأبيض، ولا الوصول إلى شبكة داخلية حساسة، ولا تسريب أي وثائق. فالتمييز بين نشاط مرصود وواقعة اختراق مثبتة أساس التحليل المهني المسؤول.
من حماية حدود الشبكة إلى حوكمة سلسلة الثقة
عندما تستخدم خدمة بروكسي سكني عنوان إنترنت تابعًا لجهاز أو شبكة، قد تبدو اتصالات المستخدم الخارجي كما لو أنها صادرة عن ذلك العنوان. ولا يعني هذا وحده أن الجهاز يملك صلاحية الوصول إلى الأنظمة الداخلية، لكنه يفتح تساؤلات مهمة حول التطبيقات التي تعمل في الخلفية، ومكونات البرمجيات الخارجية، وقدرة المؤسسة على فهم حركة البيانات الصادرة عن أجهزتها.
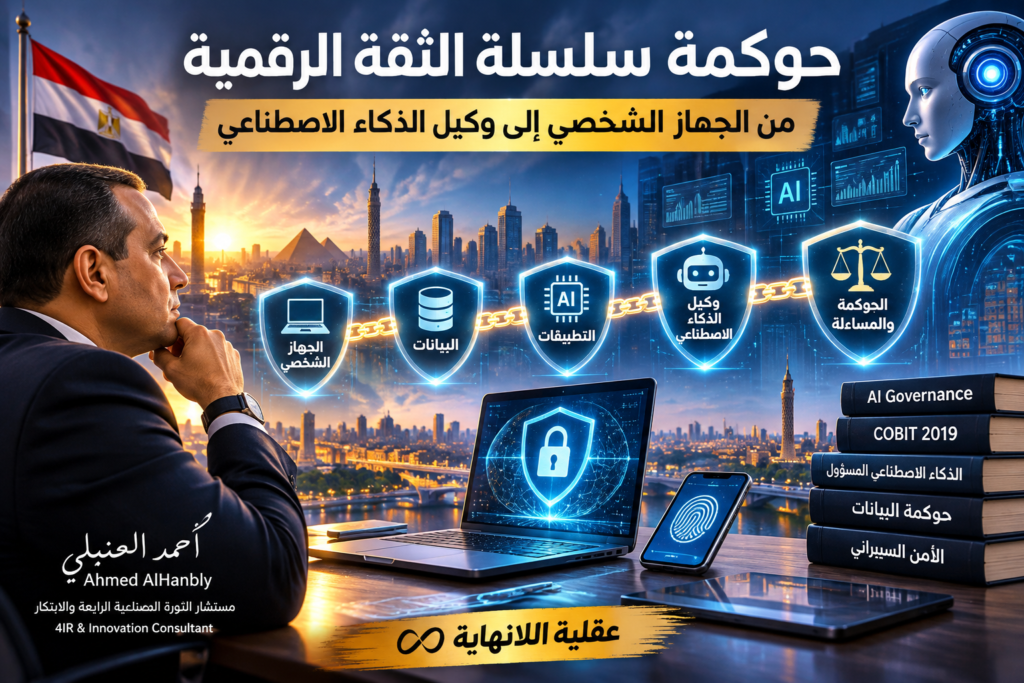
في رأيي، لا ينبغي أن تنتقل الثقة بصورة تلقائية من الموظف إلى جهازه، ومن الجهاز إلى التطبيق، ومن التطبيق إلى وكيل الذكاء الاصطناعي الذي ينفذ أوامر نيابة عنه. كل انتقال يحتاج إلى هوية واضحة وصلاحيات محددة ومراقبة قابلة للتدقيق.
ما الذي ينبغي أن تفعله المؤسسات؟
- حصر الأجهزة والتطبيقات المتصلة بالأنظمة المهمة.
- تطبيق مبدأ أقل قدر من الصلاحيات ونهج Zero Trust.
- مراقبة السلوك غير المعتاد على الأجهزة ونقاط الاتصال.
- تقييم مخاطر مورّدي البرمجيات ومكونات SDK والخدمات السحابية.
- تحديد صلاحيات وكلاء الذكاء الاصطناعي، وتسجيل إجراءاتهم، ووضع نقاط موافقة بشرية عند القرارات الحساسة.
السؤال الذي يتجاوز الواقعة
إذا كانت المؤسسات لا تعرف دائمًا ما الذي تفعله التطبيقات المثبتة على أجهزة موظفيها، فكيف ستضمن السيطرة على وكلاء الذكاء الاصطناعي الذين تمنحهم صلاحيات اتخاذ القرار والتنفيذ؟
هذه هي قضية حوكمة سلسلة الثقة الرقمية: ألا نكتفي بالسؤال عن التكنولوجيا التي نمتلكها، بل عن الأفعال التي تسمح بها، والحدود التي نضعها، والأدلة التي تثبت التزامها بتلك الحدود.
أحمد الحنبلي | عقلية اللانهاية
المصدر الأصلي: Layer3 Intel — Residential Proxies Detected on White House Network.


